六层防护体系
按请求处理顺序排列,各层拦截数据在安全态势大屏「防护成效」中分项统计
名单与访问控制
- IP / 网段黑白名单,全局或按网站
- 按国家 / 省份 / 运营商放行或拦截
- UA、Referer、请求方法规则
CC 防护
- 按 IP / URL 限速,超限验证或拦截
- JS 验证、滑块验证
- 按网站、按路径单独设阈值
Bot 与扫描器
- 识别 nuclei、masscan、zgrab 等扫描器
- 伪装 UA 与无头浏览器识别
- 搜索引擎爬虫自动放行
WAF 规则引擎
- 基于 OWASP CRS v4,内置规则随版本
- 三档防护等级,单站可调
- 新规则先观察 3 天再拦,降低误报
上传扫描
- 直接拦截危险文件类型
- 木马 / Webshell 特征(增强)
- ClamAV 病毒库,内存 ≥ 4 GB 的节点启用(增强)
自动封禁与高危 IP 库
- 连续命中后自动封禁 IP,到期自动解除
- 高危 IP 库每小时更新(规则更新)
- 被封禁的 IP 再次访问时在节点直接拦截
安全态势大屏 WAF 增强
安全态势大屏:攻击来源与拦截结果实时可视
开通 WAF 增强后可用,支持全屏投放与自动刷新;未开通时仍可使用安全总览与攻击记录。
控制台 · 安全态势大屏 · 全屏
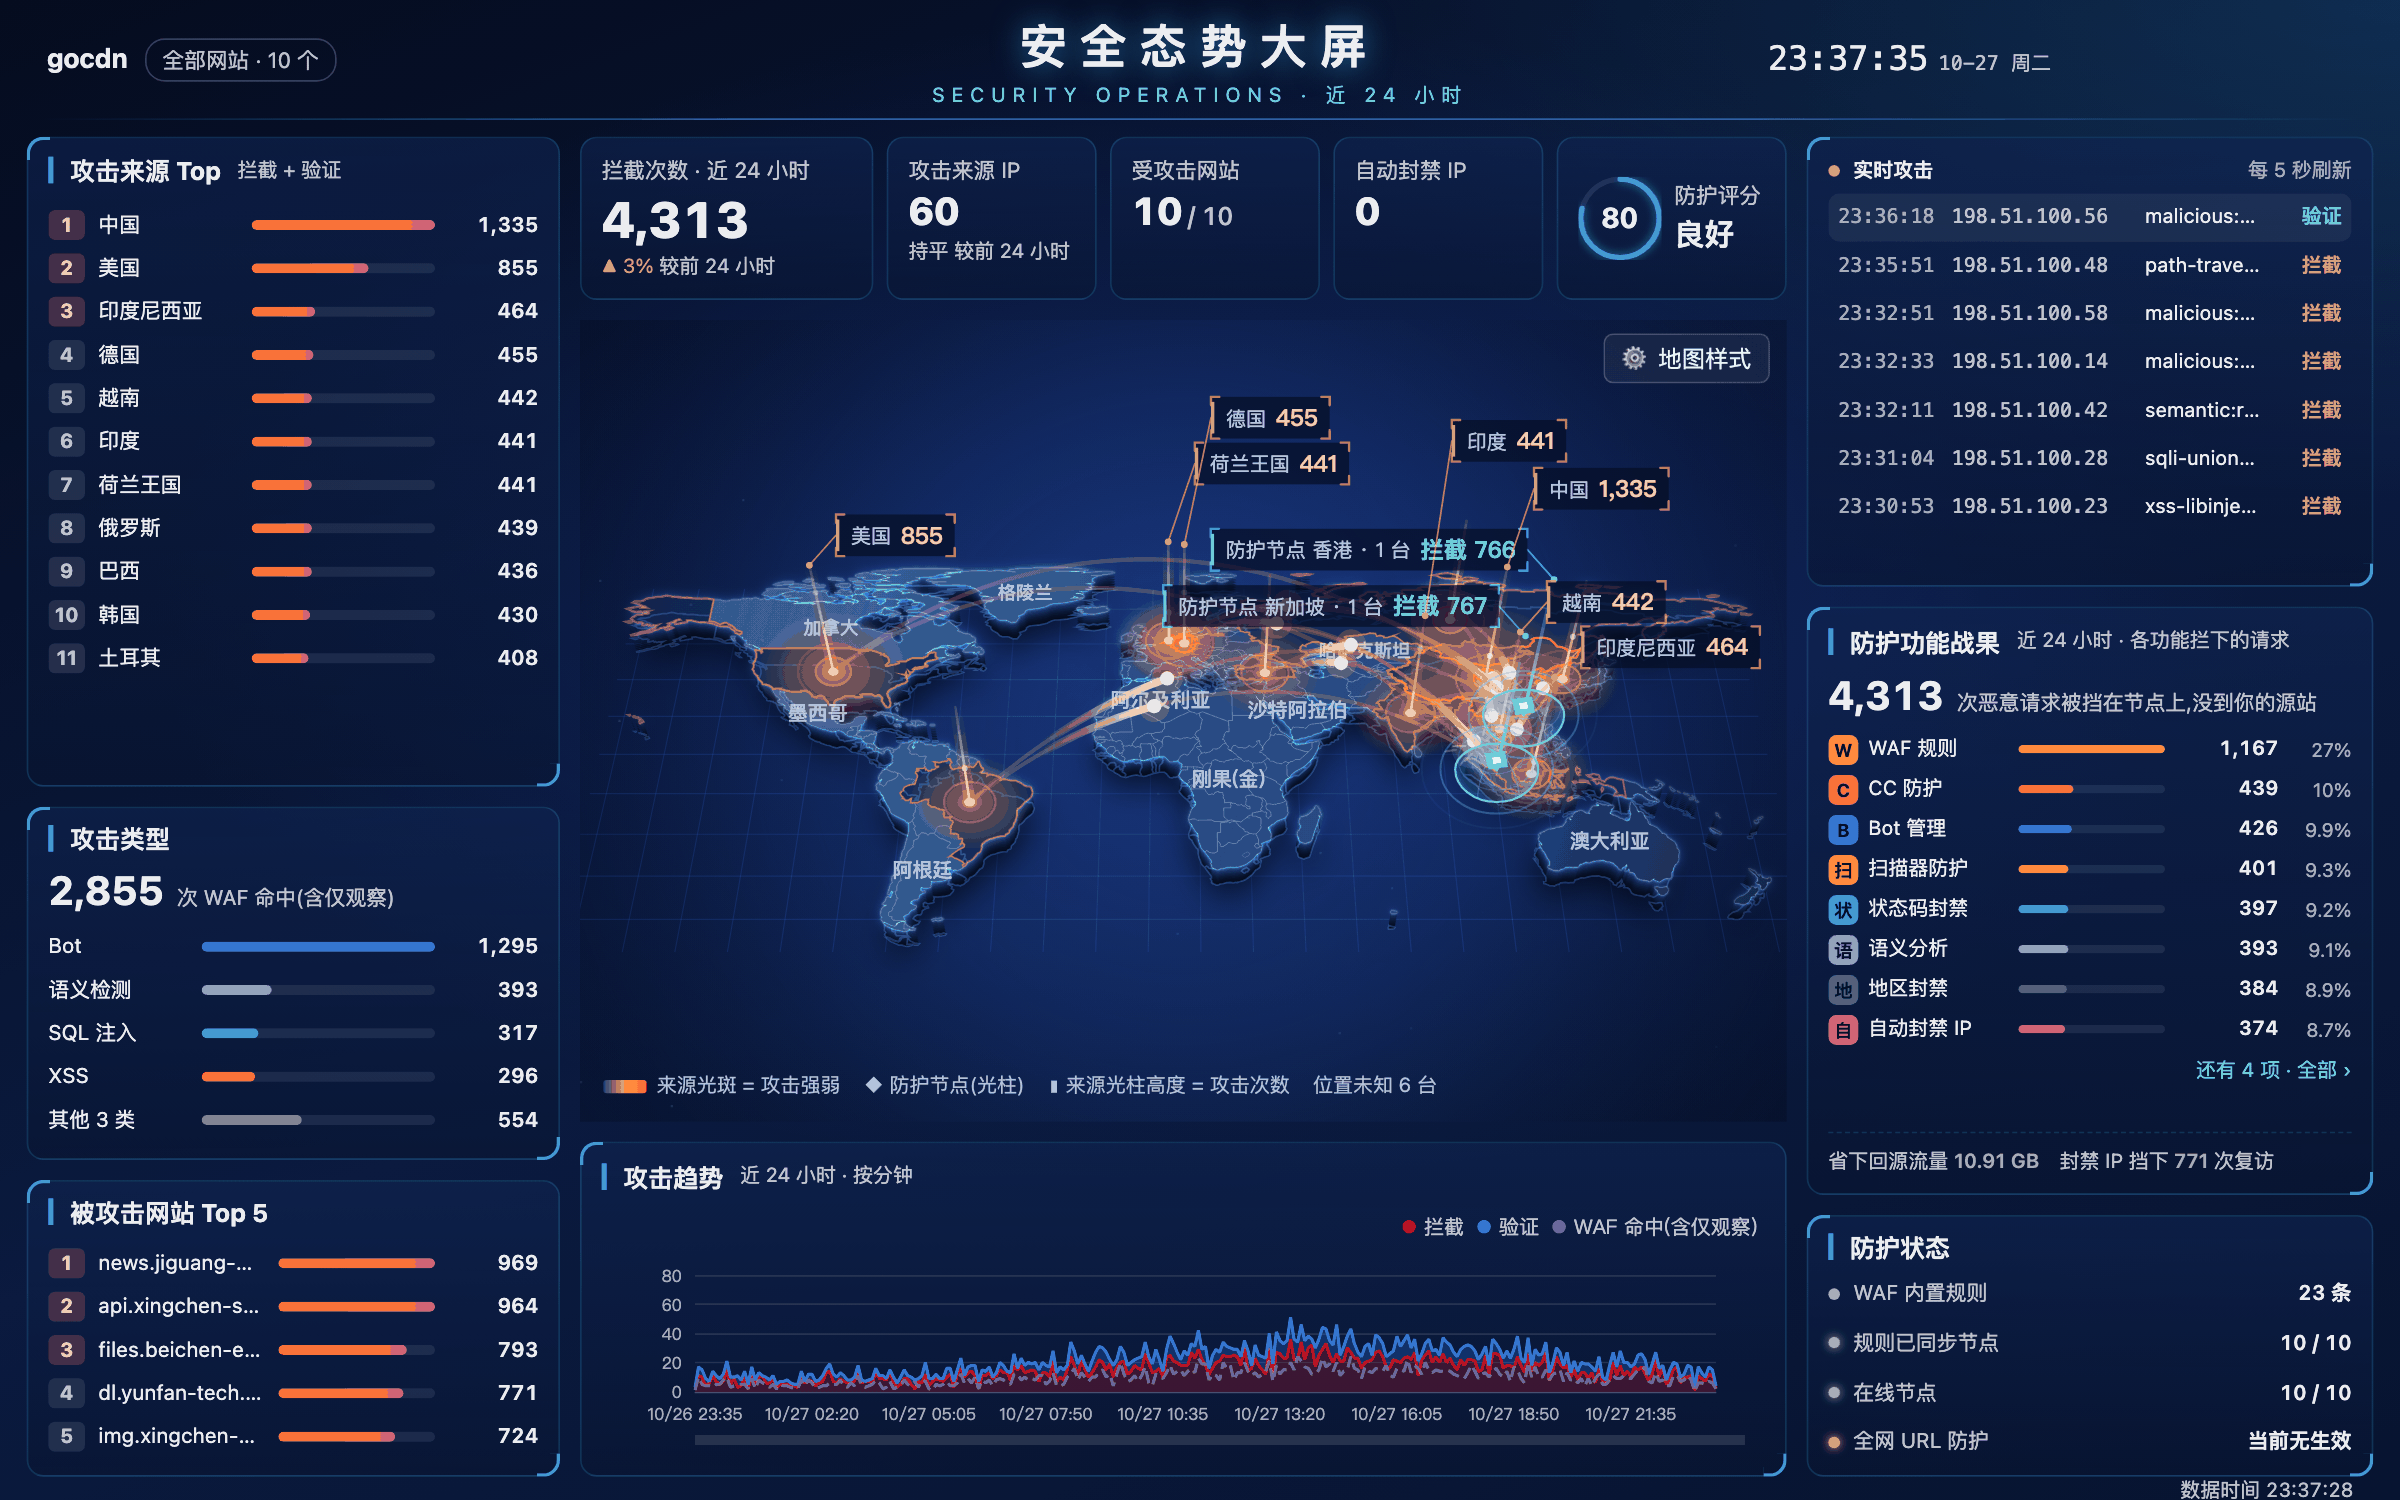
攻击地图
展示攻击来源国家与城市及目标防护节点,柱高表示攻击次数
实时攻击
每 5 秒刷新:时间、来源 IP、目标、命中规则与处置结果
防护成效
按防护功能(CC、WAF、自动封禁、地区封禁等)统计拦截次数及节省的回源流量
防护评分
根据防护开关与规则同步状态评分,扣分项可直接定位处理
130+条
WAF 规则
规则包:OWASP CRS v4 转换 + 漏洞补丁;未开通规则更新时使用内置 23 条
0+条
高危 IP 库
每小时更新 · 规则更新
7天
攻击事件保留
每次拦截均可追溯请求与命中规则
12项
防护功能分项计数
各项拦截数量在安全态势大屏「防护成效」中分项统计
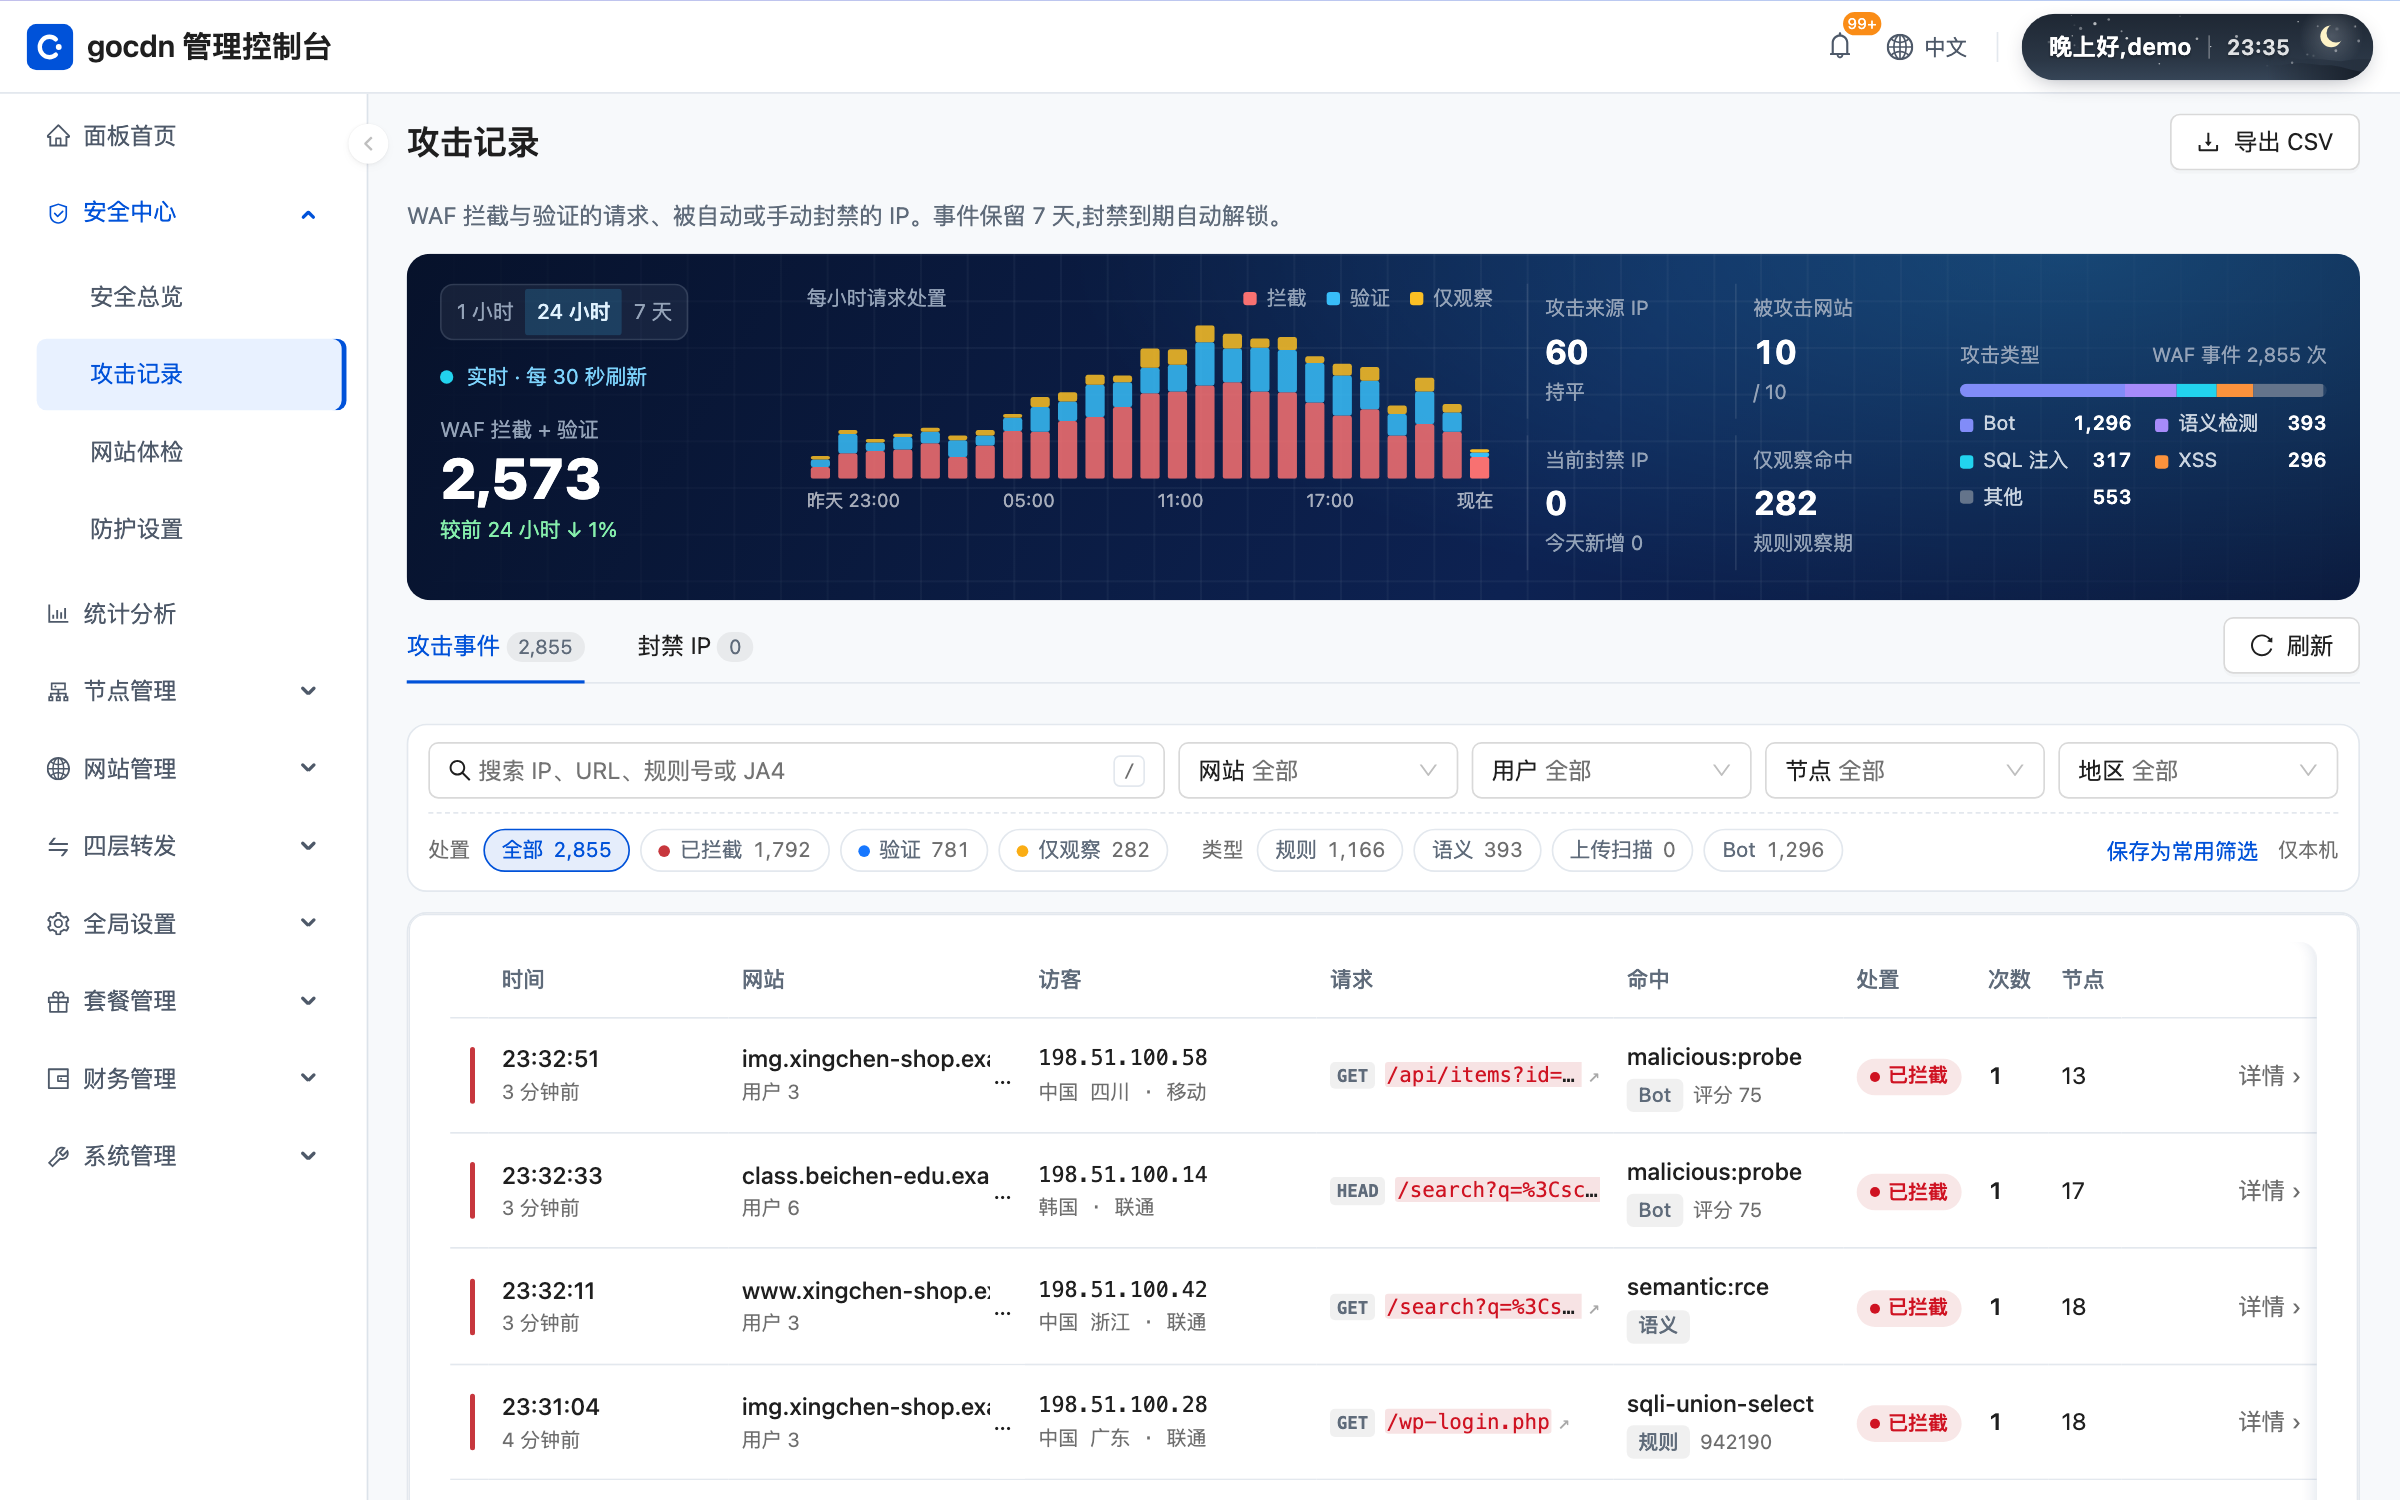
攻击记录:全量可追溯
支持按时间、IP、网站、攻击类型、命中规则筛选;可查看请求与命中位置;支持一键封禁或加入白名单。
- 事件保留 7 天,封禁到期自动解除
- 同一 IP 的攻击聚合展示
- 误报可一键添加例外,无需修改规则
控制台 · 攻击记录
规则来源
内置规则(未获取到规则包时使用)随版本23 条 · 基础
规则包:OWASP CRS v4 转换 + 漏洞补丁 + 应急规则每小时同步130+ 条 · 规则更新
高危 IP 库每小时更新0+ 条 · 规则更新
基础防护与 WAF 增强
基础防护包含在所有套餐中;WAF 增强按套餐包含或可单独开通。规则更新另行计费,详见下方卡片
| 基础防护与 WAF 增强 | 基础(所有套餐) | WAF 增强 |
|---|---|---|
| SQL 注入 / XSS / 路径穿越等内置规则 | 包含 | 包含 |
| CC 防护、访问控制、自动封禁 | 包含 | 包含 |
| 安全总览、攻击记录 | 包含 | 包含 |
| 标准 / 严格防护等级 | 不包含 | 包含 |
| 语义检测(按语法解析,不只看关键字) | 不包含 | 包含 |
| Bot 高级识别与行为评分 | 不包含 | 包含 |
| 防重放 / 网页防篡改 / 敏感信息防泄露 | 不包含 | 包含 |
| 上传扫描:木马特征 + 病毒库 | 不包含 | 包含 |
| 安全态势大屏 | 不包含 | 包含 |
WAF 增强
检测更深入,误报更低
- 标准 / 严格防护等级
- 语义检测(SQL / HTML / JS 解析)
- Bot 高级识别与行为评分
企业版与不限量已包含
安全常见问题
如何避免误拦正常访问?
新规则默认先观察 3 天,期间只记录不拦截;如出现误报,可在攻击记录中一键添加例外,仅对相应网站和规则生效。
基础规则与规则更新有何区别?
基础规则随版本升级获得;开通规则更新后,CRS 转换规则、漏洞补丁、应急规则与高危 IP 库每小时同步,无需等待版本升级。
新漏洞披露后多久可获得防护?
已开通规则更新的主控每小时同步一次;未开通的随下一个版本升级获得。
是否支持 DDoS 防护?
支持应用层(CC)攻击防护;大流量网络层攻击需依靠机房与线路的防护能力。